Présentation du connecteur MCP
Ce que fait le connecteur officiel Novadesko pour Claude, ChatGPT et Gemini, son adresse, les clients compatibles et le déroulé d'une connexion.
Novadesko publie un serveur MCP (Model Context Protocol) officiel. Il permet à un assistant IA de consulter les données d'une entreprise Novadesko et de préparer des actions (devis, factures, clients, relances...), toujours avec l'accord explicite de l'utilisateur. Les mêmes outils et les mêmes règles servent aussi Nova AI, l'assistant intégré à Novadesko.
Adresse du serveur
Adresse officielle à coller dans votre client IA : https://mcp.novadesko.com.
https://mcp.novadesko.com/mcpest aussi accepté.- L'ancienne adresse
https://web.novadesko.com/mcpcontinue de fonctionner pour les connexions existantes. - Un même jeton d'accès est valable sur les trois adresses.
Transport HTTP : messages JSON-RPC 2.0 envoyés en POST. Versions du protocole acceptées : 2025-06-18, 2025-03-26, 2024-11-05. Le domaine mcp.novadesko.com ne sert que le protocole MCP et OAuth : le reste de l'application n'y est pas exposé.
Clients compatibles
| Client | État | Remarque |
|---|---|---|
| Claude (claude.ai, appli bureau, appli mobile) | disponible | Connecteur personnalisé ; dépend de votre formule Claude |
| Claude Code | disponible | claude mcp add --transport http |
| ChatGPT | disponible | Connecteurs du mode développeur |
| Gemini CLI | disponible | gemini mcp add --transport http |
| Gemini Enterprise | préversion Google | Identifiant client créé dans Novadesko par l'administrateur |
| Appli Gemini grand public | non disponible en Belgique | Annoncée par Google seulement aux États-Unis, comptes personnels avec abonnement payant |
Tout autre client MCP qui gère OAuth 2.1 avec enregistrement dynamique peut se connecter. Ses connexions apparaissent dans Novadesko sur la page Intégrations, Claude, pour rester révocables.
Déroulé d'une connexion
- Le client appelle
https://mcp.novadesko.comsans jeton : réponse 401 avec l'en-têteWWW-Authenticatequi pointe vers les métadonnées OAuth. - Le client lit les métadonnées, s'enregistre automatiquement (enregistrement dynamique) et ouvre la page d'autorisation Novadesko.
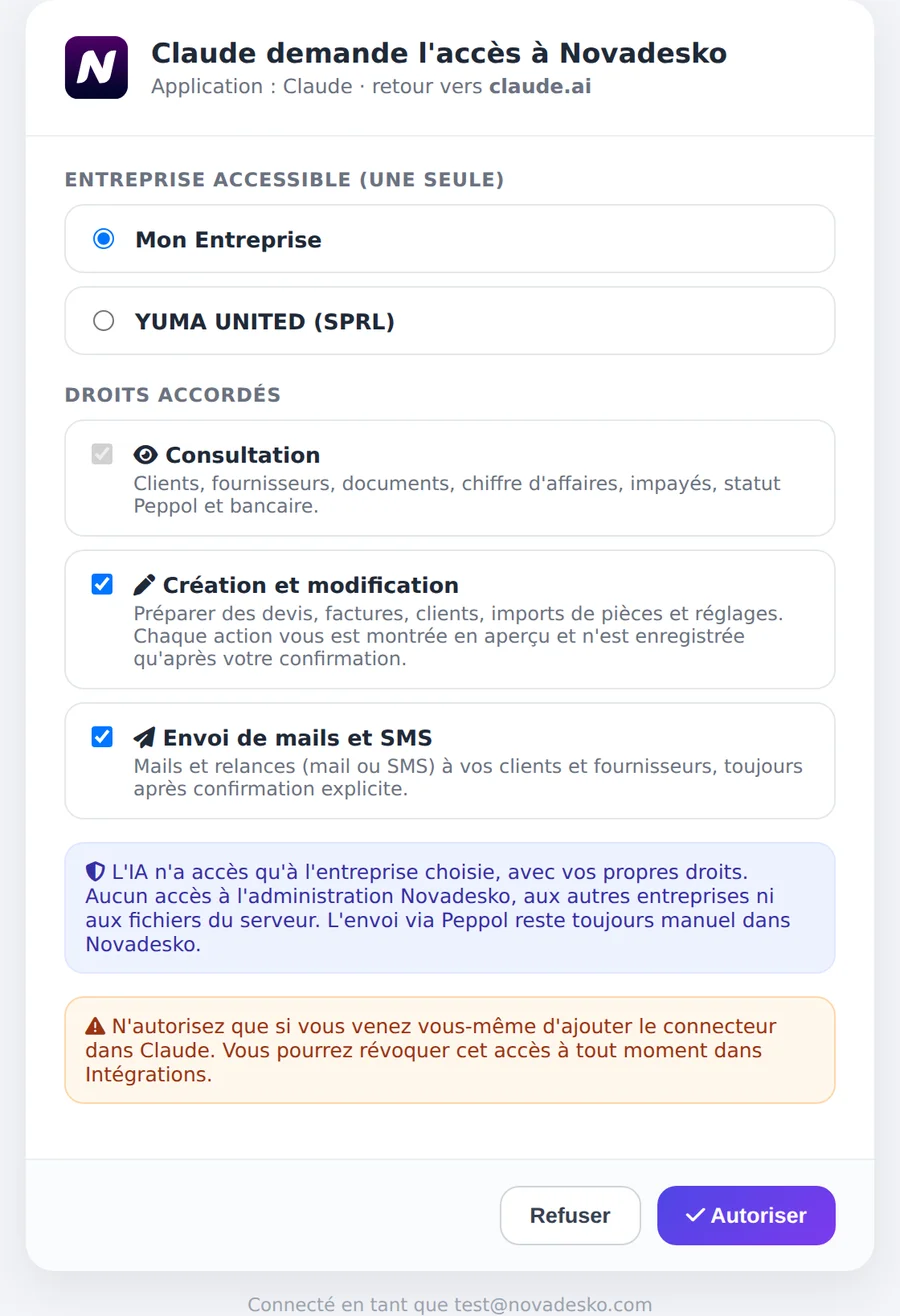
- L'utilisateur se connecte à Novadesko si besoin, choisit une entreprise et les droits accordés, puis clique sur Autoriser.
- Le client échange le code contre un jeton d'accès (PKCE S256) et appelle
initializepuistools/list. - Les consultations s'exécutent directement. Toute écriture ou tout envoi passe par un outil
prepare_*qui renvoie un aperçu et un jeton de confirmation, puis parconfirm_actionaprès l'accord de l'utilisateur.
Ce que le serveur n'expose pas
- aucun envoi de document via Peppol (l'envoi Peppol reste manuel dans Novadesko) ;
- aucun accès aux fichiers, au système, à la base de données en direct ni à l'administration Novadesko ;
- aucune autre entreprise que celle choisie à l'autorisation ;
- ni suppression de compte, ni changement de mot de passe.
L'entreprise vient toujours de la connexion OAuth, jamais des arguments. Les paramètres shop_id, company_id, user_id et similaires sont retirés sans erreur.