Überblick über den MCP-Connector
Was der offizielle Novadesko-Connector für Claude, ChatGPT und Gemini macht, seine Adresse, kompatible Clients und der Ablauf einer Verbindung.
Novadesko stellt einen offiziellen MCP-Server (Model Context Protocol) bereit. Damit kann ein KI-Assistent die Daten eines Novadesko-Unternehmens lesen und Aktionen vorbereiten (Angebote, Rechnungen, Kunden, Mahnungen...), immer mit der ausdrücklichen Zustimmung des Nutzers. Dieselben Werkzeuge und Regeln gelten auch für Nova AI, den integrierten Assistenten.
Serveradresse
Offizielle Adresse für Ihren KI-Client: https://mcp.novadesko.com.
https://mcp.novadesko.com/mcpwird ebenfalls akzeptiert.- Die frühere Adresse
https://web.novadesko.com/mcpfunktioniert für bestehende Verbindungen weiter. - Ein Zugriffstoken gilt für alle drei Adressen.
HTTP-Transport: JSON-RPC-2.0-Nachrichten per POST. Akzeptierte Protokollversionen: 2025-06-18, 2025-03-26, 2024-11-05. Die Domain mcp.novadesko.com bedient nur MCP und OAuth: der Rest der Anwendung ist dort nicht erreichbar.
Kompatible Clients
| Client | Status | Hinweis |
|---|---|---|
| Claude (claude.ai, Desktop-App, Mobile App) | verfügbar | Benutzerdefinierter Connector; abhängig von Ihrem Claude-Tarif |
| Claude Code | verfügbar | claude mcp add --transport http |
| ChatGPT | verfügbar | Connectoren im Entwicklermodus |
| Gemini CLI | verfügbar | gemini mcp add --transport http |
| Gemini Enterprise | Google-Vorschau | Client-ID wird vom Administrator in Novadesko erstellt |
| Gemini-App für Verbraucher | in Belgien nicht verfügbar | Von Google nur in den USA angekündigt, private Konten mit kostenpflichtigem Abo |
Jeder andere MCP-Client mit OAuth 2.1 und dynamischer Registrierung kann sich verbinden. Seine Verbindungen erscheinen in Novadesko auf der Seite Integrationen, Claude, damit sie widerrufbar bleiben.
Ablauf einer Verbindung
- Der Client ruft
https://mcp.novadesko.comohne Token auf: Antwort 401 mit einemWWW-Authenticate-Header, der auf die OAuth-Metadaten verweist. - Der Client liest die Metadaten, registriert sich automatisch (dynamische Registrierung) und öffnet die Novadesko-Autorisierungsseite.
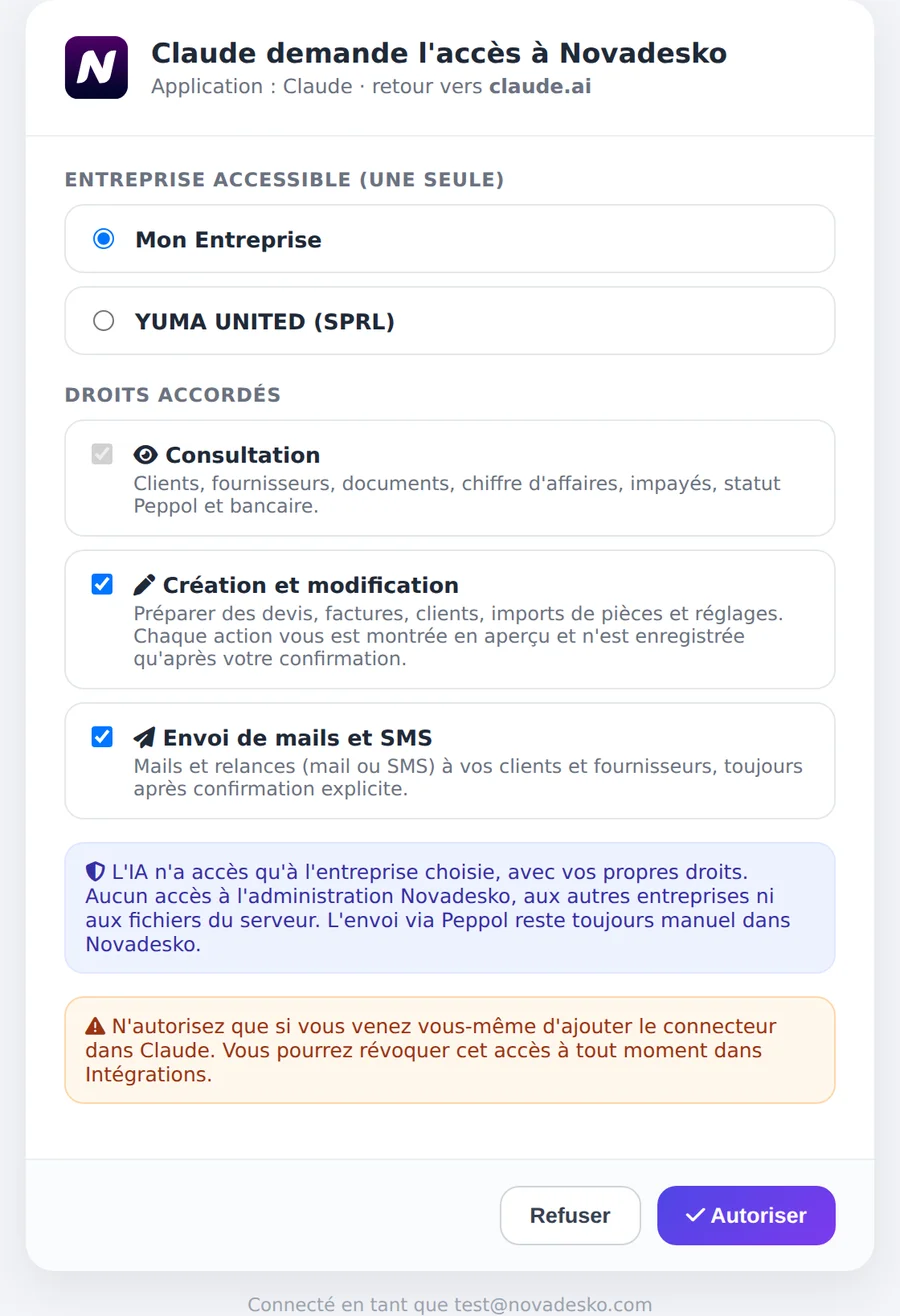
- Der Nutzer meldet sich bei Bedarf bei Novadesko an, wählt ein Unternehmen und die Rechte und klickt auf Autorisieren.
- Der Client tauscht den Code gegen ein Zugriffstoken (PKCE S256) und ruft
initializeund danntools/listauf. - Lesezugriffe laufen direkt. Jede Schreib- oder Sendeaktion läuft über ein Werkzeug
prepare_*, das eine Vorschau und ein Bestätigungstoken liefert, und dann überconfirm_actionnach Zustimmung des Nutzers.
Was der Server nicht anbietet
- kein Versand von Dokumenten über Peppol (Peppol-Versand bleibt manuell in Novadesko);
- kein Zugriff auf Dateien, das System, die Datenbank oder die Novadesko-Administration;
- kein anderes Unternehmen als das bei der Autorisierung gewählte;
- keine Kontolöschung und keine Passwortänderung.
Das Unternehmen stammt immer aus der OAuth-Verbindung, nie aus Argumenten. Parameter shop_id, company_id, user_id und ähnliche werden stillschweigend entfernt.